Dış + iç saldırı yüzeyi, tek grafikte
Lens, internetin gördüğü açık bir portun arkasındaki tam o iç uygulamaya nasıl ulaştığını gösterir — dışarıdan içeriye uzanan yolun tamamı, tek bir canlı güvenlik grafiğinde. Kendi dış tarayıcısı dahil eksiksiz bir EASM platformu olarak hâlihazırda kullandığınız tarayıcıları tek tabloda birleştirir, her şeyi tek bir Lens Risk Puanıyla puanlar ve kimsenin kaydetmediği gölge yapay zekâyı açığa çıkarır.
Dış tarama · canlı
1 kritik yol · önce bu
Açık porttan uygulamaya
- hop 0 NET api.bank.example:8443 internetten açık · TLS 1.2 · sertifika 19 gün
- hop 1 F5 vs_api_443 · BIG-IP SNAT · havuz pool_api
- hop 2 APP 10.10.113.11:8080 sg_auth_backend · Java 17 · Log4j 2.14
- hop 3 CVE CVE-2021-44228 · KEV EPSS 0.97 · internetten erişilebilir
- + AI Gölge AI ollama · 10.10.113.40:11434 · kimlik doğrulamasız
Öncelik: Kritik yol: internet → F5 → auth backend → Log4Shell. Etki alanı 3 uygulama. Nessus ve Qualys bulguları aynı varlığa bağlandı; önce bu düzeltilmeli.
Neyi yanıtlar
Açık porttan arkasındaki uygulamaya
Saldırgan açık bir porttan başlayıp içeri doğru ilerler — Lens aynı yolu önce size gösterir. Tek bir canlı güvenlik grafiğinde, dışarıdan görünen açık bir portu arkasındaki tam o iç uygulamaya ya da servise kadar izler; böylece dış ve iç saldırı yüzeyi nihayet tek bir tabloda buluşur. Kendi tarayıcısı dahil eksiksiz bir EASM platformudur, hâlihazırda kullandığınız araçları — Tenable Nessus, Qualys, Recorded Future — birleştirir, kimsenin kaydetmediği yerinde çalışan yapay zekâ ve MCP sunucularını açığa çıkarır ve hepsini etki alanına göre ağırlıklandırılmış tek bir risk puanıyla puanlar.
- İnternet 8443 portunu açık görüyor. Arkasında hangi iç uygulama var?
- Lens açık porttan tam o servise giden yolu tek grafikte çizer.
- Biri bir LLM sunucusu ayağa kaldırdı. Dışarıya açık mı?
- Lens yerinde çalışan model ve MCP sunucularını keşfeder, kimlik doğrulamasız olanları işaretler.
- 4.000 bulgumuz var. Önce hangisi?
- Tek bir Lens Risk Puanı; CVSS, EPSS, KEV ve erişilebilirliği etki alanına göre harmanlar.
- Nessus ve Qualys'i tutabilir miyiz?
- Evet — Lens zaten kullandığınız tarayıcıları tek bir dış-ve-iç tabloda birleştirir.
İş başında gör
Saldırı yüzeyi, canlı bir grafik üzerinde.
Lens dış ayak izinizi gezinilebilir bir grafiğe çözer, gölge yapay zekâyı ve açık servisleri işaretler ve her bulguyu etki alanına göre skorlar — böylece sıradaki düzeltme gerçekten önemli olandır.
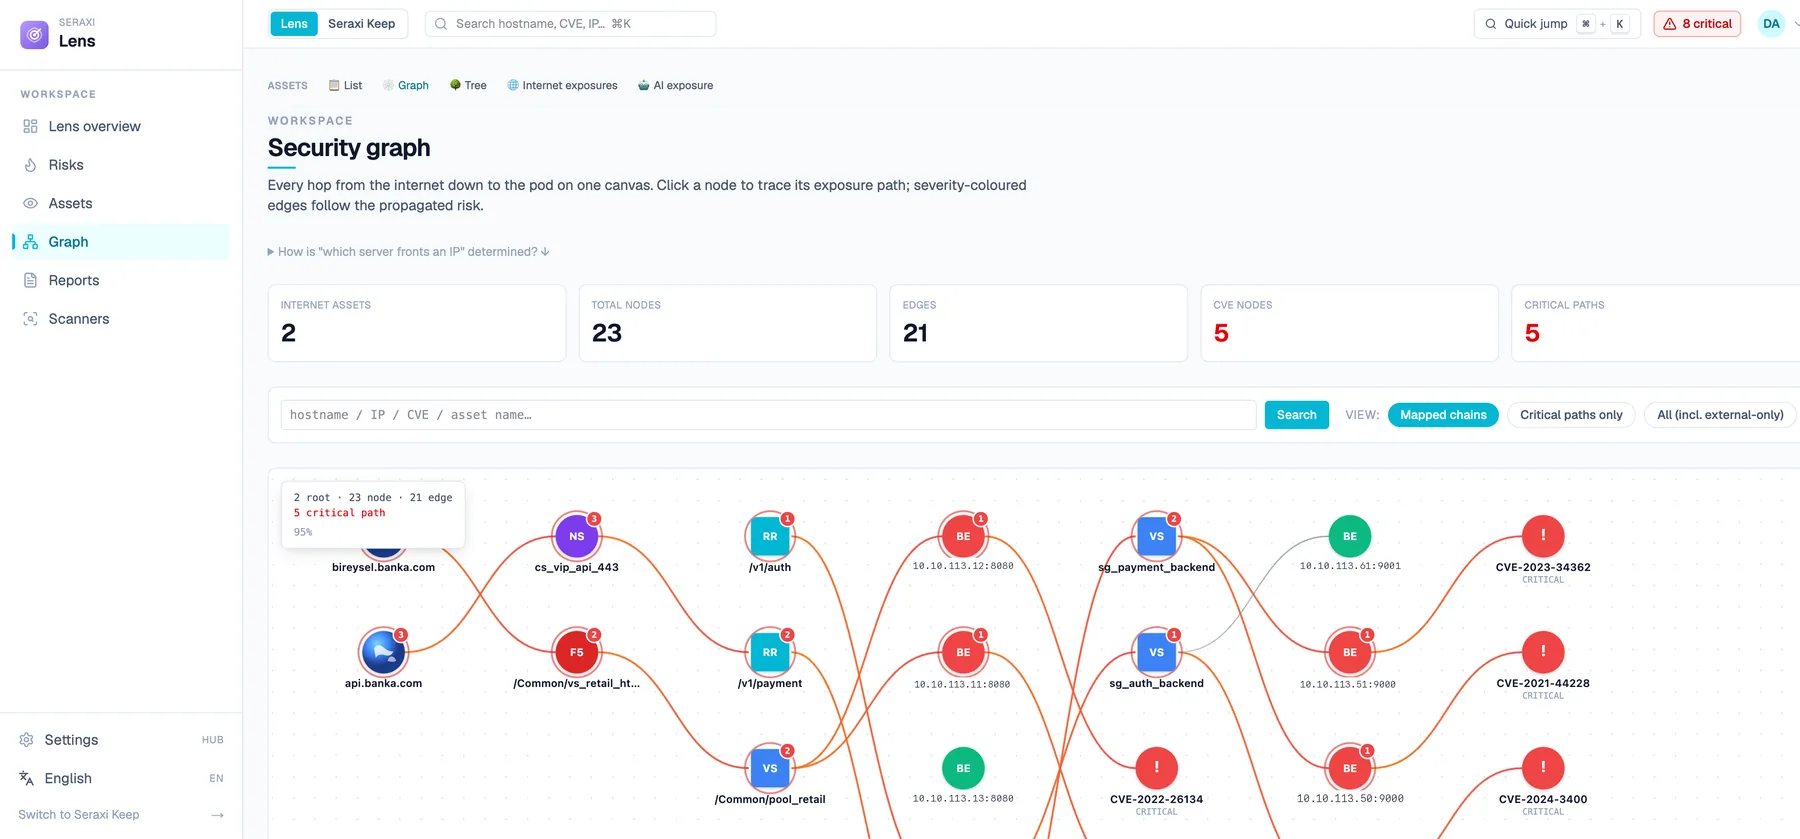
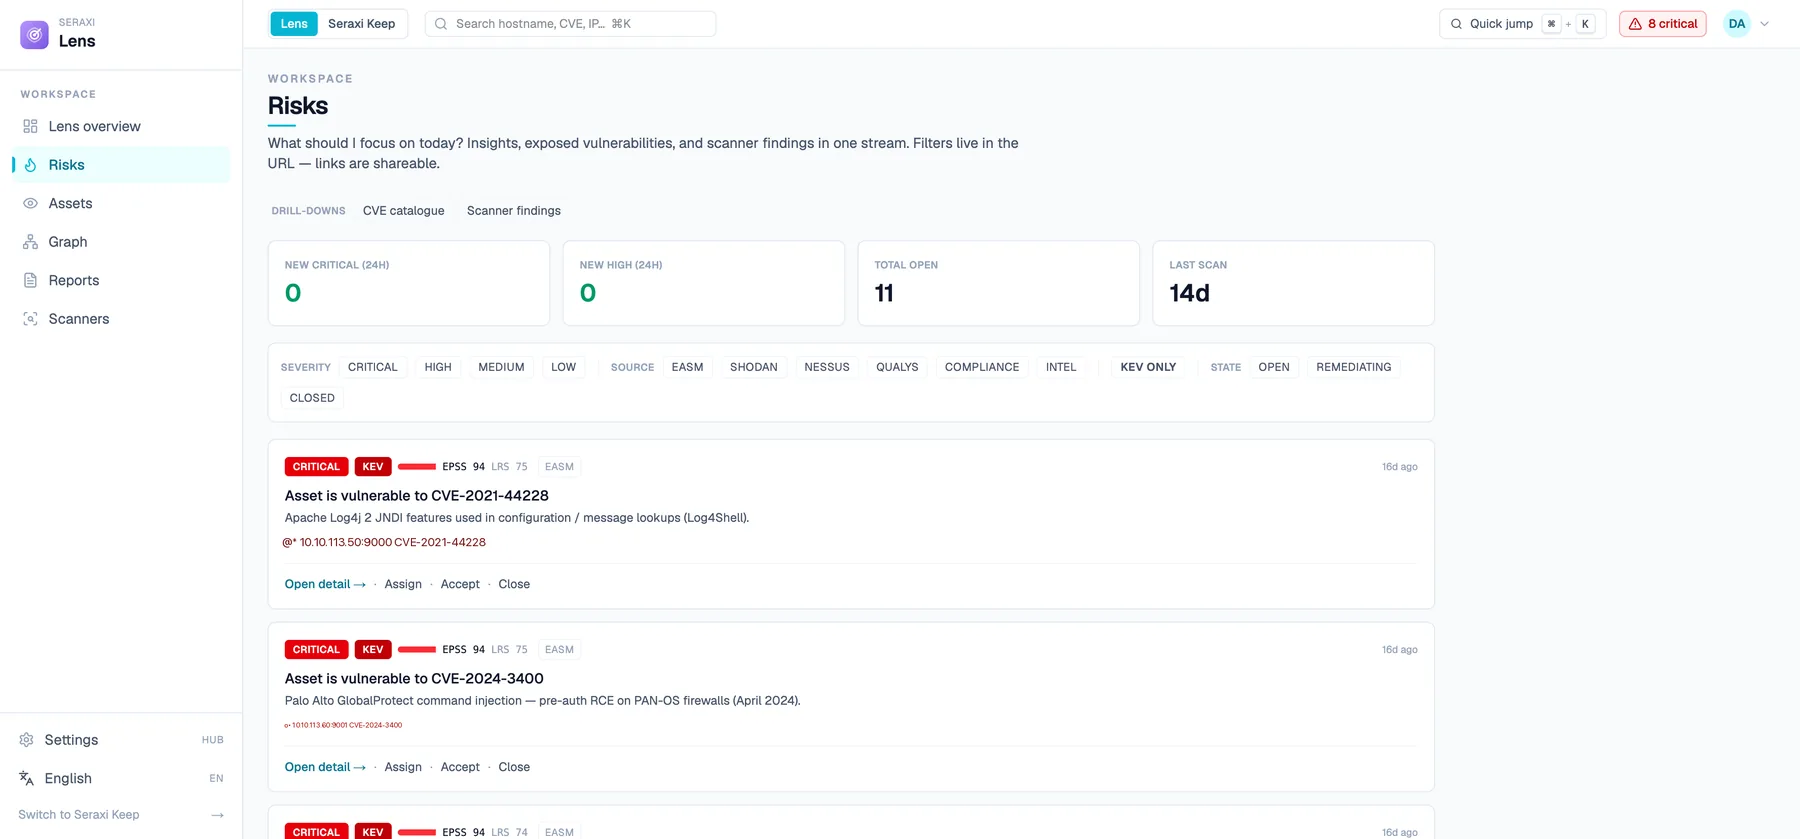
Temsili veri gösterilmektedir. Kurulumunuz tamamen kendi donanımınızda çalışır.
Ne yapar
01
Dışarıdan içeriye yol haritası
Dışarıdan görünen açık bir portun, arkasındaki tam o iç uygulamaya ya da servise nasıl ulaştığını görün — dışarıdan içeriye uzanan yolun tamamı, tek bir canlı güvenlik grafiğinde çizilir.
02
Eksiksiz EASM, dahili tarayıcı
Bir EASM platformunda olması gereken her şey, kendi dış tarayıcısıyla birlikte — isterseniz kendi zafiyet tarayıcınızı getirin ve EASM'i tek başına çalıştırın.
03
Tarayıcılarınızı birleştirir
Tenable Nessus, Qualys, Recorded Future ve hâlihazırda kullandığınız araçları birbirinden kopuk konsollar yerine tek bir dış-ve-iç tabloda toplayın.
04
Yapay zekâ & gölge-YZ maruziyeti
Yerinde çalışan model sunucularını (Ollama, vLLM, LM Studio), MCP sunucularını ve yapay zekâ ajanlarını keşfedin — ardından açıkta, kimlik doğrulamasız ya da zafiyetli çalışanları işaretleyin.
05
Lens Risk Puanı (LRS)
Tek bir 0–100 puan; CVSS, EPSS, KEV ve internetten erişilebilirliği harmanlar — ham CVE sayısına göre değil, grafik boyunca etki alanına göre yayılır.
Nasıl çalışır
Lens dış ve iç yüzeyi tek grafikte birleştirir ve riski önemli olduğu yerde puanlar.
- 01
Keşfet
Açıktaki makineleri, servisleri ve gölge BT'yi dahili dış tarayıcıyla bulun ve hâlihazırda kullandığınız tarayıcıları da içeri alın.
- 02
Haritala
Dış ve iç yüzeyi tek bir canlı güvenlik grafiğine çizin — ve her açık portu arkasındaki tam o iç uygulamaya kadar izleyin.
- 03
Önceliklendir
Her şeyi etki alanına göre yayılan tek bir Lens Risk Puanıyla puanlayın; sıradaki düzeltme gerçekten önemli olan olsun.
Ekipler Lens'i neden tercih ediyor
- İnternete açık bir portu, arkasındaki tam o iç uygulamaya kadar tek grafikte izleyin.
- Kendi tarayıcısı dahil eksiksiz bir EASM çalıştırın ya da kendi tarayıcınızı getirip tek başına kullanın.
- Tenable Nessus, Qualys, Recorded Future ve diğer araçlarınızı tek bir dış-ve-iç görünümde birleştirin.
- Kimsenin kaydetmediği gölge yapay zekâyı açığa çıkarın — açık model sunucuları, MCP uçları ve aşırı yetkili ajanlar.
- Ham CVE sayısı yerine tek bir Lens Risk Puanına ve iş etki alanına göre önceliklendirin.
Attack surface
last 24hSeraxi platformunun parçası
Seraxi'yi kendi ortamında gör.
Teknik bir tur planla. Trace, Keep ve Lens'i filona eşleyip gerçek bir yedek, yakalama ve maruziyet resmi gösterelim — slayt değil.