Ağ ve güvenlik cihazları için yapılandırma güvencesi
Keep, işlettiğiniz her firewall, router, switch ve load balancer'a bağlanır ve her birinin doğrulanmış bir referans yapılandırmasını (baseline) tutar. Bu referans üzerinden asıl soruları yanıtlar: dün geceki zafiyet duyurusu hangi cihazları etkiliyor, hangi yapılandırmalar kurumsal politikadan sapmış, hangi sertifikalar bu çeyrek doluyor, gelecek yıl hangi cihazlar desteğini yitiriyor — ve yedek gerçekten geri yüklenir mi.
Politika kontrolleri · 142 cihaz
- ✓ SNMP varsayılan community yok
- ✓ Telnet / SSHv1 kapalı
- ! TLS ≥ 1.2 yönetim arayüzü 2
- ! Sertifika > 30 gün 7
- ✓ Firmware EoS değil
- ✕ Açık kritik CVE yok 3
- 3 cihaz politika dışı · duyuru eşleşti
Duyuru → envanter eşleştirme
- 22:04 NEW Duyuru yayınlandı FortiOS SSL-VPN · CVSS 9.8 · pre-auth RCE · fixed in 7.2.10
- 22:05 HIT edge-fw-01 · FortiGate 600F 7.2.7 · internet-facing · ETKİLENİYOR
- 22:05 OK dc-fw-02 · FortiGate 200F 7.4.3 · etkilenmiyor
- 22:05 HIT br-fw-07 · FortiGate 60F 7.0.12 · VPN enabled · ETKİLENİYOR
- 22:05 HIT vpn-fw-04 · FortiGate 100F 7.2.6 · ETKİLENİYOR · yedek doğrulandı 21:40
Sonuç: 142 cihazdan 3'ü etkileniyor, 2'si internete açık. Önerilen düzeltme: 7.2.10'a yükselt. Değişiklik penceresi 02:00; geri alma için imzalı baseline hazır.
Neyi yanıtlar
Envanterden güvenceye
Saat 22:00'de FortiOS için bir zafiyet duyuruluyor. 22:05'te Keep duyuruyu envanterdeki her cihazın firmware sürümüyle eşleştirmiş ve etkilenenleri listelemiş durumda. Yapılandırma güvencesi tam olarak bu: bir yedek yığını değil; her cihazın ne çalıştırdığının ve nasıl yapılandırıldığının canlı, doğrulanmış bir resmi — güvenlik politikanıza, ISO 27001 ve BDDK kontrollerine, sertifika sürelerine ve üreticinin ömür sonu tarihlerine karşı sürekli denetlenen.
- Dün gece bir FortiOS zafiyeti duyuruldu. Hangi cihazlarımız etkileniyor?
- Keep duyuruyu envanterdeki model ve firmware'lerle eşleştirir ve etkilenenleri önerilen düzeltmeyle birlikte listeler.
- Her firewall güvenlik politikamıza uyuyor mu?
- Politika kontrolleri her referansa karşı sürekli çalışır; her sapma cihaz ve kontrol bazında listelenir.
- Bu çeyrek hangi sertifikalar doluyor? Gelecek yıl hangi cihazlar desteğini yitiriyor?
- Her cihazda sertifika ve yaşam döngüsü kontrolü, tarihleriyle; yenilemeler keşfedilmez, planlanır.
- Bu yedek gerçekten geri yüklenir mi?
- Her yedek 'sağlam' sayılmadan önce üreticiye özel alınır, bütünlüğü doğrulanır ve geri yükleme testinden geçer.
İş başında gör
Duyuru girer, etkilenen cihazlar çıkar.
Bir duyuruyu açın; Keep onu envanterdeki her cihazın model ve firmware'iyle çoktan eşleştirmiş. Politika görünümü her kontrolü filo genelinde gösterir — hangi cihaz geçti, hangisi kaldı, kanıtı ne.
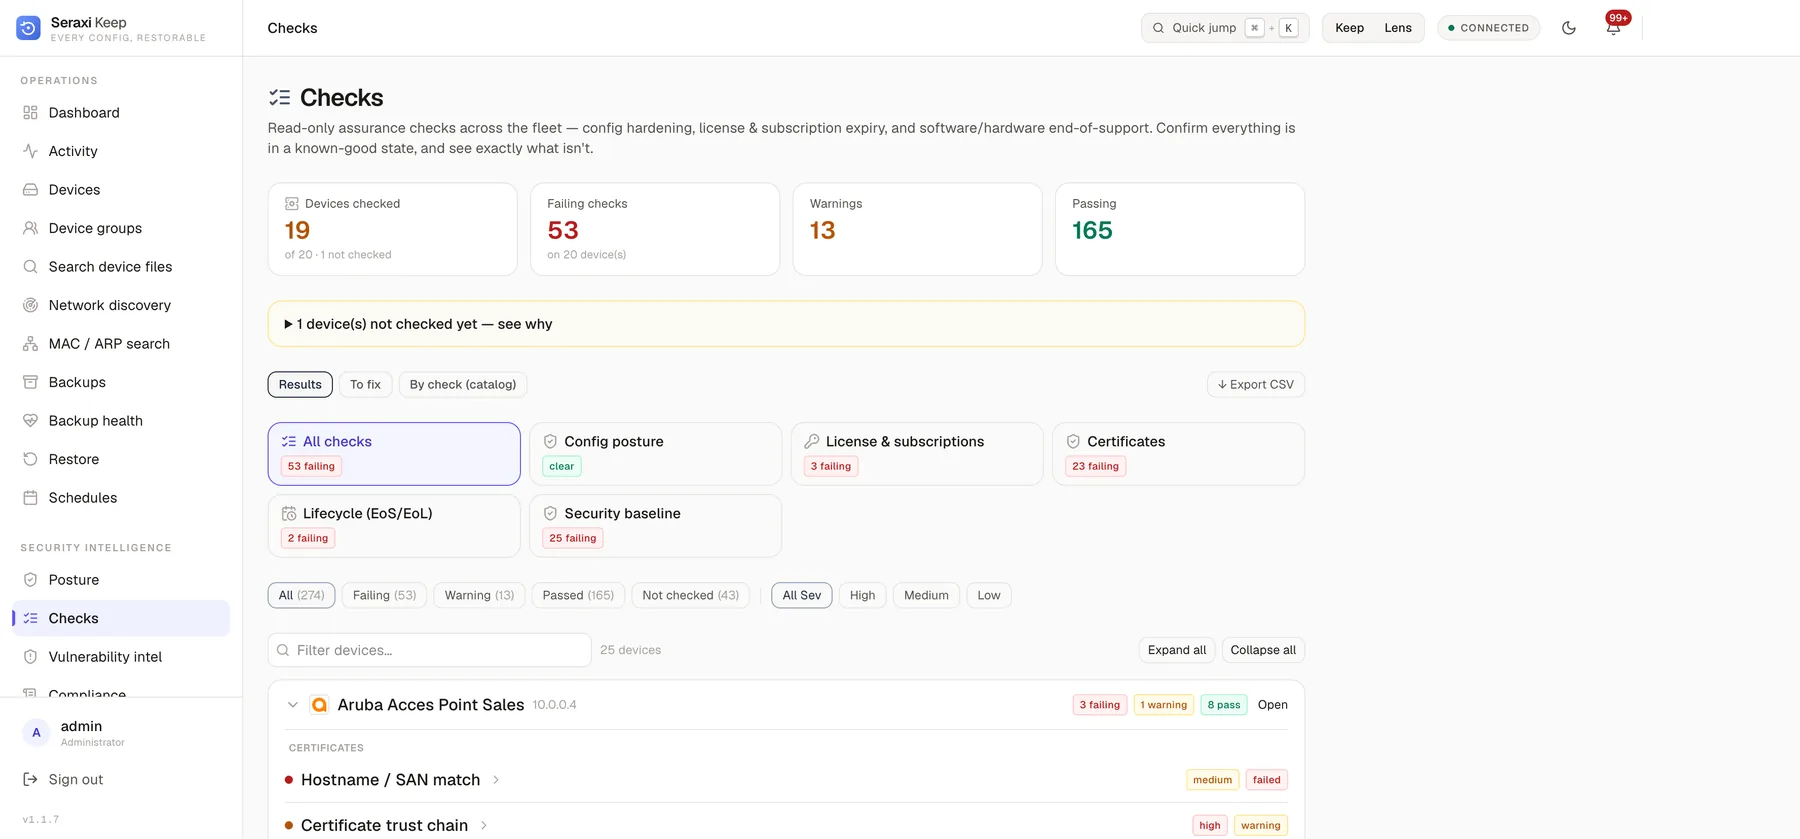
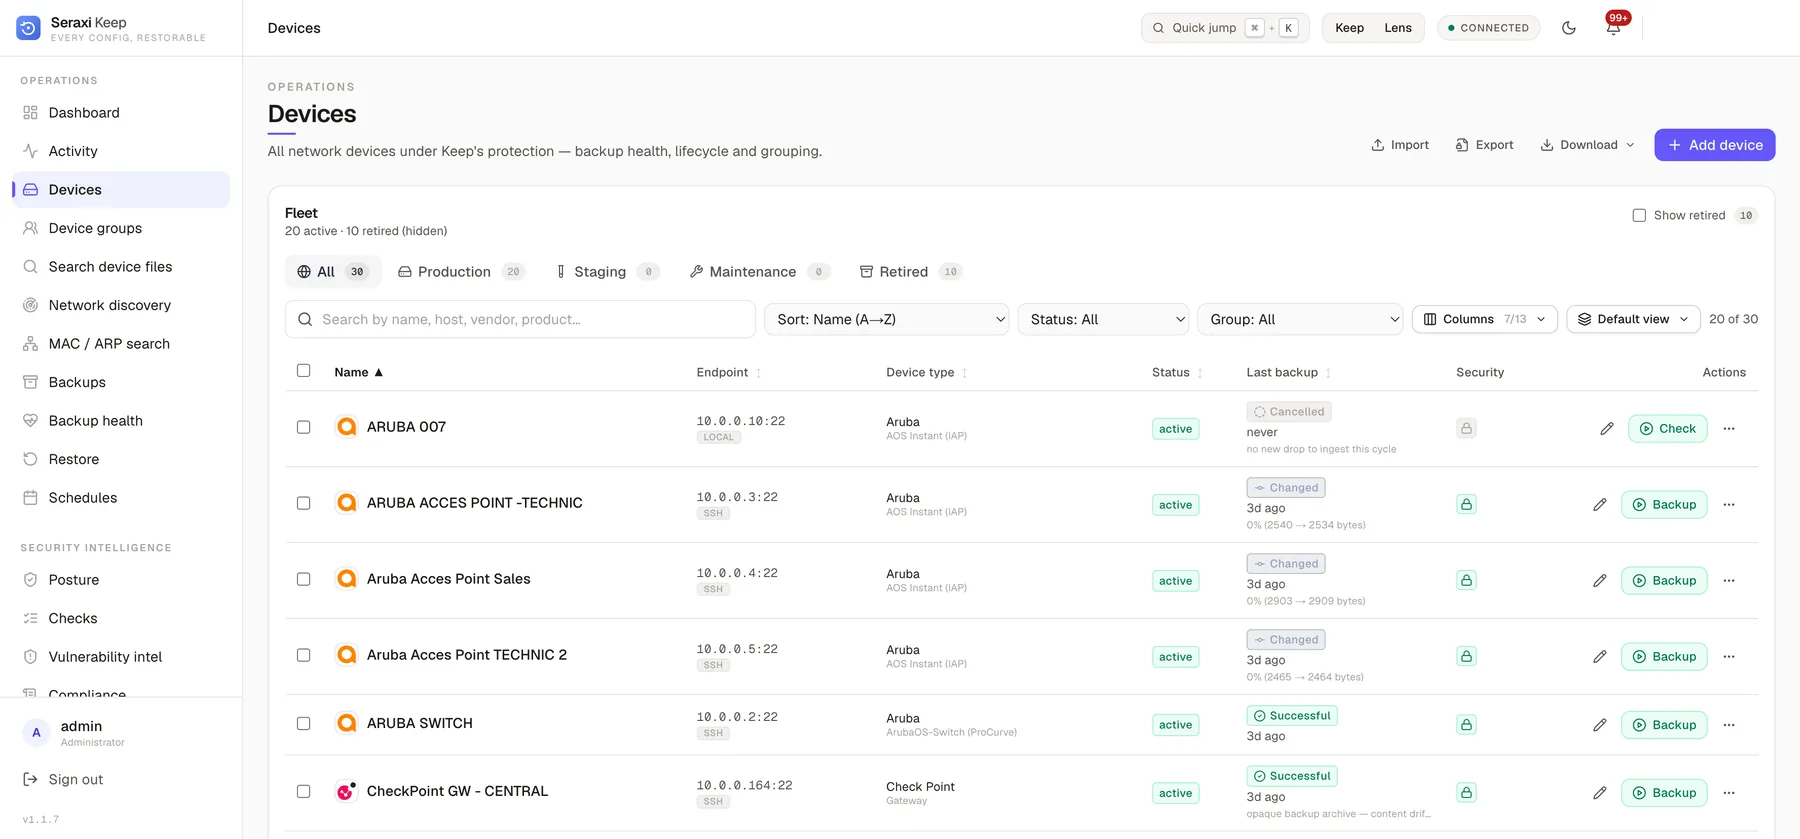
Temsili veri gösterilmektedir. Kurulumunuz tamamen kendi donanımınızda çalışır.
Ne yapar
01
Zafiyet duyurusu → cihaz eşleştirme
Üretici duyuruları ve CVE'ler, envanterdeki her cihazın tam model ve firmware sürümüyle eşleştirilir. Bir duyuru yayınlandığında elinizde arama görevi değil, etkilenen cihaz listesi olur.
02
Yapılandırma referansı & politika kontrolleri
Cihaz ve üretici bazında imzalı bir referans oluşturun; kurumsal güvenlik politikanızı kontrollere dökün — varsayılan community yok, eski şifreleme yok, loglama zorunlu — ve her sapmayı olduğu anda görün.
03
Uyumluluk kontrolleri
Yapılandırmaları ISO 27001, PCI DSS, BDDK ve KVKK kontrollerine denetim zamanında değil, sürekli eşleyin. Her kontrol hangi cihazların geçtiğini, hangilerinin kaldığını ve denetçiye gidecek kanıtı gösterir.
04
Yaşam döngüsü: EOL / EOS kontrolü
Her model ve yazılım sürümü üreticinin satış sonu ve destek sonu tarihleriyle karşılaştırılır; desteksiz bir cihaz ortamda gizli kalmaz, yenileme bütçesi veriyle planlanır.
05
Sertifika & SSL yönetimi
Her cihazdaki her sertifikayı envanterleyin — süre, veren, anahtar gücü, zayıf protokoller — ve pazar sabahı 03:00'te dolan sertifikanın kesintisinden önce davranın.
06
Üreticiye özel yedek, doğrulanmış geri yükleme
50'den fazla üreticide, her platformun kendi yoluyla ajansız yedek; bütünlüğü doğrulanmış ve geri yükleme testinden geçmiş — yukarıdakilerin hepsinin altındaki emniyet ağı.
Nasıl çalışır
Keep bağlanır, referans oluşturur, sonra her cihazı duyurulara, politikaya ve uyumluluğa karşı sürekli denetler.
- 01
Bağlan
Firewall, router, switch, SIEM/SOAR ve load balancer'lara ajansız, üreticiye özel erişim — 50'den fazla üretici, bakımı gereken script yok.
- 02
Referans Al
Her cihazın yapılandırmasını, firmware'ini ve sertifikalarını güvenip geri yükleyebileceğiniz imzalı bir referansa alın ve doğrulayın.
- 03
Güvence Ver
Duyuruları eşleştirin, politikayı uygulayın, ISO 27001 / PCI DSS / BDDK kontrollerini işletin, EOL cihazları ve dolan sertifikaları işaretleyin — sürekli.
Ekipler Keep'i neden tercih ediyor
- Bir zafiyet duyurulduğunda "etkileniyor muyuz?" sorusunu dakikalar içinde — tablodan değil, gerçek envanterden — yanıtlayın.
- Yetkisiz ya da politika dışı yapılandırma değişikliklerini imzalı referansa karşı, olduğu anda yakalayın.
- Denetçilere ISO 27001, PCI DSS ve BDDK kanıtını haftalarca hazırlamak yerine doğrudan cihaz yapılandırmalarından sunun.
- Desteği bitmiş bir cihaz ya da süresi dolmuş bir sertifikayla bir daha sürprizle karşılaşmayın.
- Güvenle geri yükleyin: her yedek üreticiye özel, bütünlüğü doğrulanmış ve geri yükleme testinden geçmiş.
Assurance
last 24hSeraxi platformunun parçası
Seraxi'yi kendi ortamında gör.
Teknik bir tur planla. Trace, Keep ve Lens'i filona eşleyip gerçek bir yedek, yakalama ve maruziyet resmi gösterelim — slayt değil.