Yapay zekâ destekli tehdit tespiti · OT güvenliği · yapılandırma güvencesi · saldırı yüzeyi
Siber güvenlik altyapınıza
uçtan uca hâkim olun.
Ağ hafızası ve tehdit tespiti, yapılandırma güvencesi ve saldırı yüzeyi istihbaratı — tek platformda üç ürün, tamamen kendi donanımınızda. Banka, enerji ve kritik altyapı işleten ekipler için tasarlandı.
- %100 on-prem · air-gap
- 50+ üretici, ajansız
- IT + OT tek sensör
- Londra · İstanbul
OT segmenti · Purdue · Seraxi Relay
L3 → L1 · sınır geçişi
TDS olay akışı
- 13:16:53 HIGH Modbus write · FC16 eng-ws-12 → PLC-07 (S7-1500) · outside change window
- 13:16:41 MED DNS tunnelling host-11 → *.sync-cdn.example · entropy 4.7
- 13:16:22 CRIT C2 beacon 192.168.40.23 → external · TLS 443 · 60s period
- 13:15:58 INFO Yeni OT varlığı Rockwell CompactLogix · L1 · EtherNet/IP
- 13:15:30 MED Lateral movement SMB admin share · 192.168.12.7 → 3 hosts
Karar: Mühendislik iş istasyonundan PLC-07'ye yetkisiz Modbus yazma. 3 sinyal birleşti: IDS kuralı (FC16), davranışsal ML sapması, Purdue sınır geçişi L3→L1.
OT segmenti · Purdue
L3 → L1 · sınır geçişi
OT olay akışı · pasif
- 13:16:53 HIGH Modbus write · FC16 eng-ws-12 → PLC-07 (S7-1500) · outside change window
- 13:16:10 HIGH DNP3 cold restart hmi-02 → rtu-3 · yetkisiz kaynak
- 13:15:58 INFO Yeni varlık · L1 Rockwell CompactLogix · EtherNet/IP · otomatik sınıflandı
- 13:15:22 MED Firmware yükleme S7comm · PLC-03 · bakım penceresi dışı
- 13:14:48 MED IT → OT oturumu RDP · 192.168.20.14 → hmi-02 · L3 → L2
Karar: PLC-07'ye yazma ve rtu-3'e cold restart aynı mühendislik istasyonundan, 43 sn arayla. Proses için beklenen davranış değil; Purdue L3→L1 sınırı iki kez aşıldı. Ham paketler Trace Analysis'te.
Politika kontrolleri · 142 cihaz
- ✓ SNMP varsayılan community yok
- ✓ Telnet / SSHv1 kapalı
- ! TLS ≥ 1.2 yönetim arayüzü 2
- ! Sertifika > 30 gün 7
- ✓ Firmware EoS değil
- ✕ Açık kritik CVE yok 3
- 3 cihaz politika dışı · duyuru eşleşti
Duyuru → envanter eşleştirme
- 22:04 NEW Duyuru yayınlandı FortiOS SSL-VPN · CVSS 9.8 · pre-auth RCE · fixed in 7.2.10
- 22:05 HIT edge-fw-01 · FortiGate 600F 7.2.7 · internet-facing · ETKİLENİYOR
- 22:05 OK dc-fw-02 · FortiGate 200F 7.4.3 · etkilenmiyor
- 22:05 HIT br-fw-07 · FortiGate 60F 7.0.12 · VPN enabled · ETKİLENİYOR
- 22:05 HIT vpn-fw-04 · FortiGate 100F 7.2.6 · ETKİLENİYOR · yedek doğrulandı 21:40
Sonuç: 142 cihazdan 3'ü etkileniyor, 2'si internete açık. Önerilen düzeltme: 7.2.10'a yükselt. Değişiklik penceresi 02:00; geri alma için imzalı baseline hazır.
Dış tarama · canlı
1 kritik yol · önce bu
Açık porttan uygulamaya
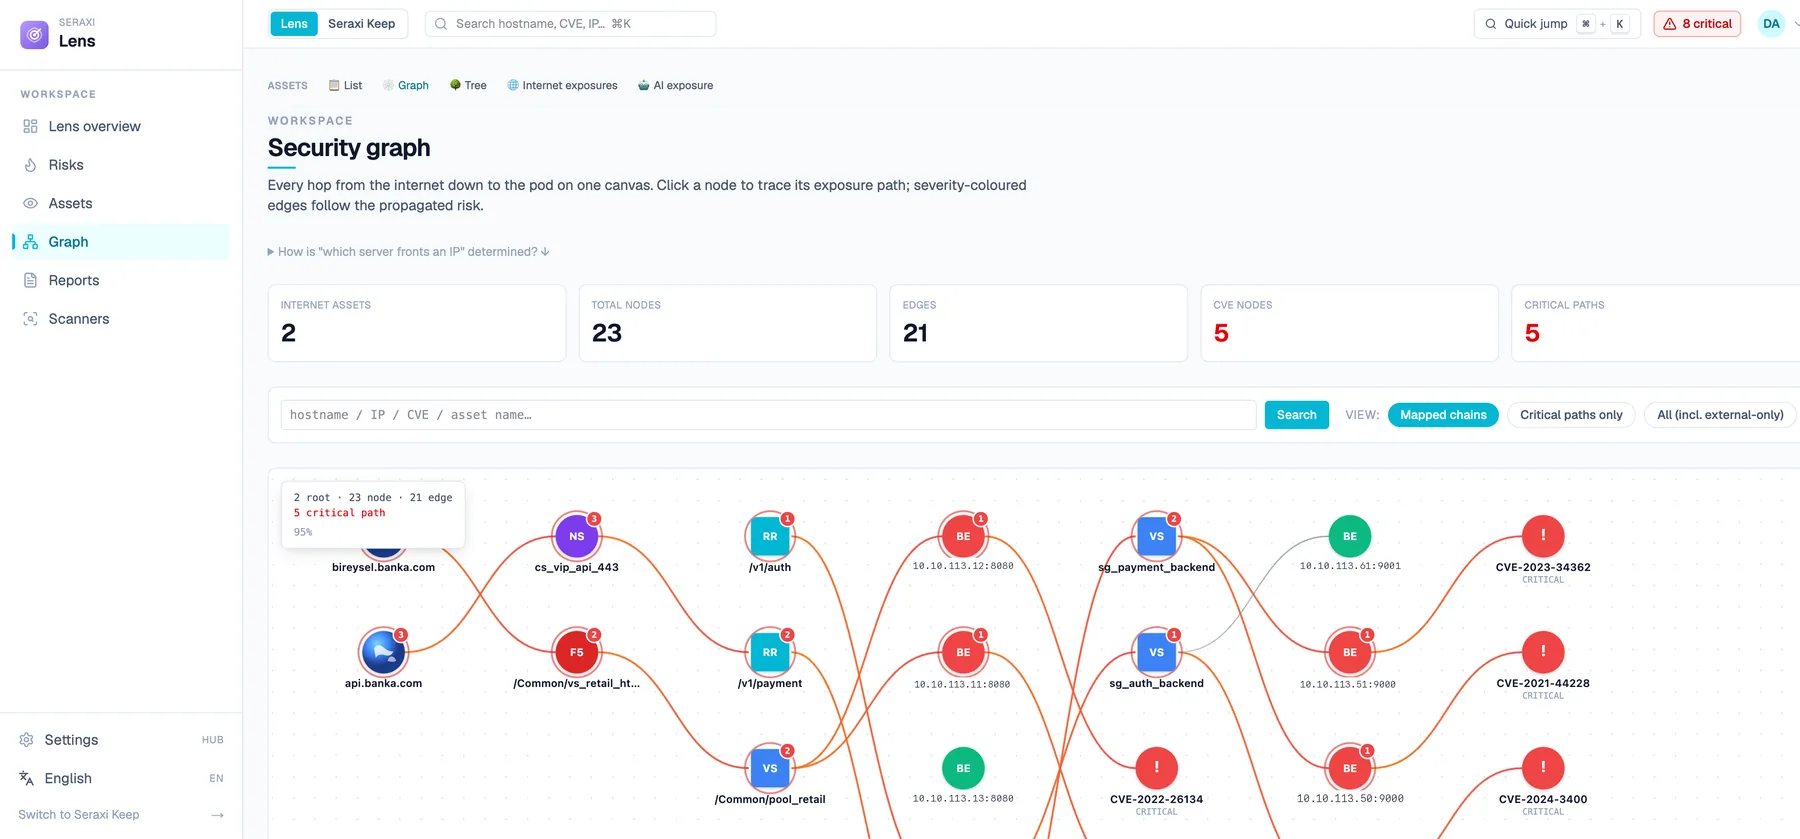
- hop 0 NET api.bank.example:8443 internetten açık · TLS 1.2 · sertifika 19 gün
- hop 1 F5 vs_api_443 · BIG-IP SNAT · havuz pool_api
- hop 2 APP 10.10.113.11:8080 sg_auth_backend · Java 17 · Log4j 2.14
- hop 3 CVE CVE-2021-44228 · KEV EPSS 0.97 · internetten erişilebilir
- + AI Gölge AI ollama · 10.10.113.40:11434 · kimlik doğrulamasız
Öncelik: Kritik yol: internet → F5 → auth backend → Log4Shell. Etki alanı 3 uygulama. Nessus ve Qualys bulguları aynı varlığa bağlandı; önce bu düzeltilmeli.
Neyi yanıtlar
En olmayacak anda gelen sorular.
Dün gece bir FortiOS zafiyeti duyuruldu. Hangi cihazlarımız etkileniyor?
Keep duyuruyu envanterdeki her cihazın model ve firmware'iyle eşleştirir ve etkilenenleri listeler — dakikalar içinde, tablodan değil gerçek veriden.
Ekranı büyütDün gece ağda bir şey olduğunu düşünüyoruz. Elimizde yalnızca firewall'un accept/deny logu var.
Trace paketleri tuttu. O saati Trace Analysis üzerinde yeniden oynatın ya da PCAP'i olay müdahale ekibine verin.
Ekranı büyütİnternet bizde 8443 portunu açık görüyor. Arkasında hangi iç uygulama var?
Lens açık porttan tam o iç servise giden yolu tek grafikte çizer ve etki alanına göre puanlar.
Ekranı büyütSahadaki bir PLC az önce bir mühendislik istasyonundan yazma aldı. Bu olması gereken bir şey miydi?
Relay Purdue seviyesini, protokolü ve değişiklik penceresini bilir; yazma saniyeler içinde işaretlenir, paketler saklanır.
Ekranı büyütÜç ürün, tek güvenlik tablosu.
Her biri tek başına çalışır. Birlikte ise ağ trafiğinden cihazlara, internet kenarına kadar tüm güvenlik döngüsünü kapatır.
Bölüm 01 — Seraxi Keep
Ağ ve güvenlik cihazları için yapılandırma güvencesi
Keep, işlettiğiniz her firewall, router, switch ve load balancer'a bağlanır ve her birinin doğrulanmış bir referans yapılandırmasını (baseline) tutar. Bu referans üzerinden asıl soruları yanıtlar: dün geceki zafiyet duyurusu hangi cihazları etkiliyor, hangi yapılandırmalar kurumsal politikadan sapmış, hangi sertifikalar bu çeyrek doluyor, gelecek yıl hangi cihazlar desteğini yitiriyor — ve yedek gerçekten geri yüklenir mi.
Yetenekler
- Zafiyet duyurusu → cihaz eşleştirme
- Yapılandırma referansı & politika kontrolleri
- Uyumluluk kontrolleri
- Yaşam döngüsü: EOL / EOS kontrolü
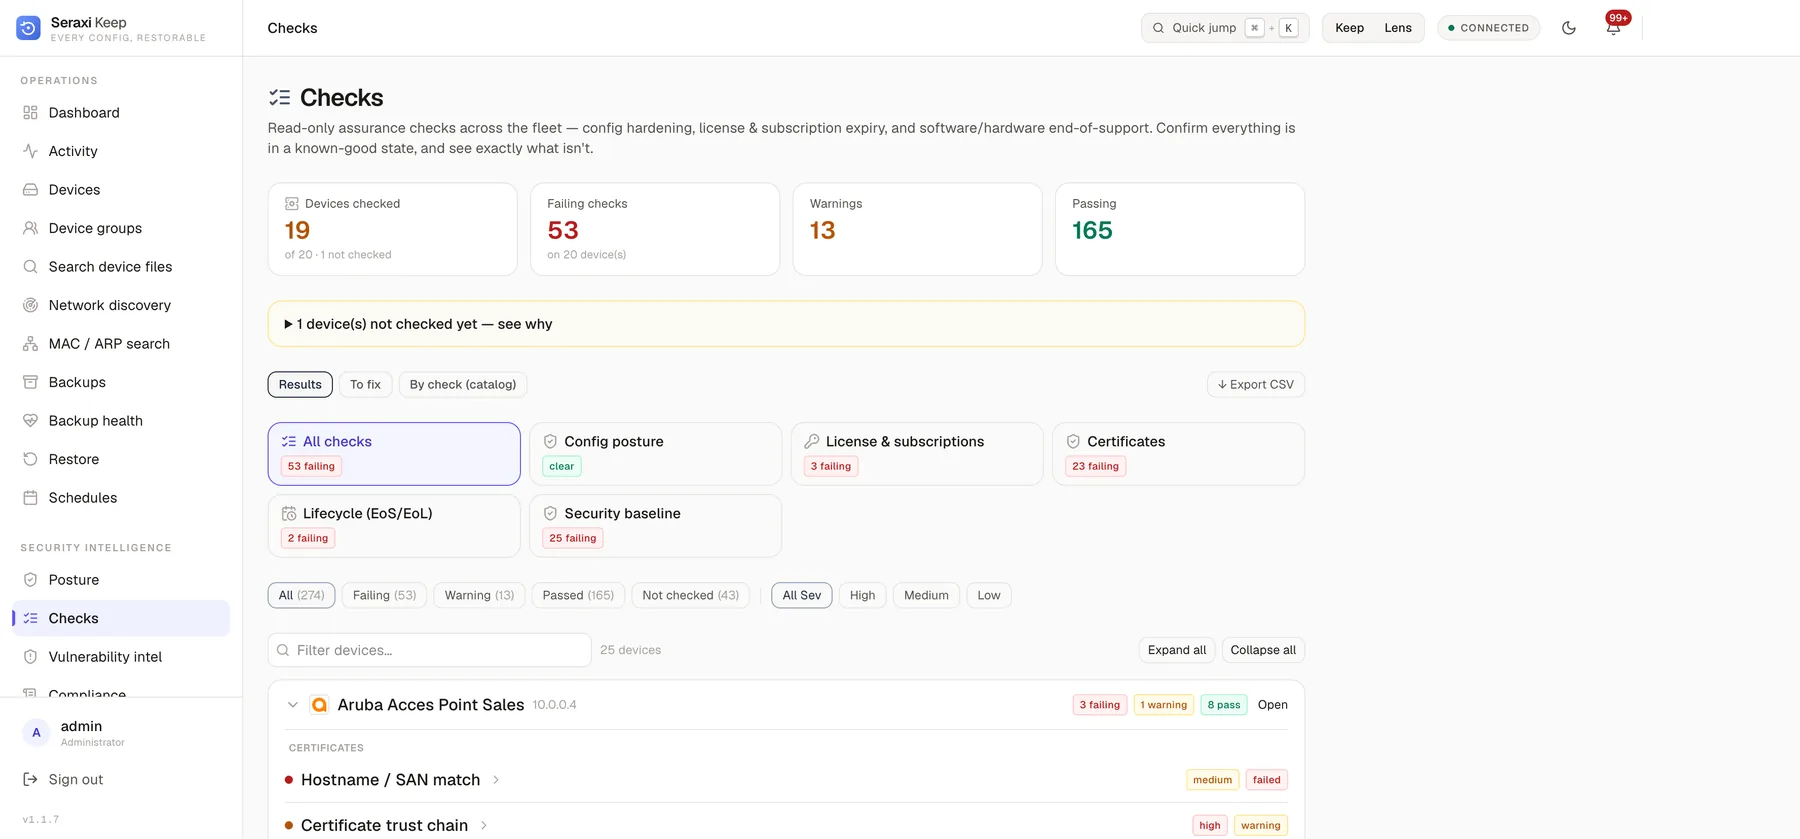
Neyi yanıtlar
- Dün gece bir FortiOS zafiyeti duyuruldu. Hangi cihazlarımız etkileniyor?
- Keep duyuruyu envanterdeki model ve firmware'lerle eşleştirir ve etkilenenleri önerilen düzeltmeyle birlikte listeler.
- Her firewall güvenlik politikamıza uyuyor mu?
- Politika kontrolleri her referansa karşı sürekli çalışır; her sapma cihaz ve kontrol bazında listelenir.
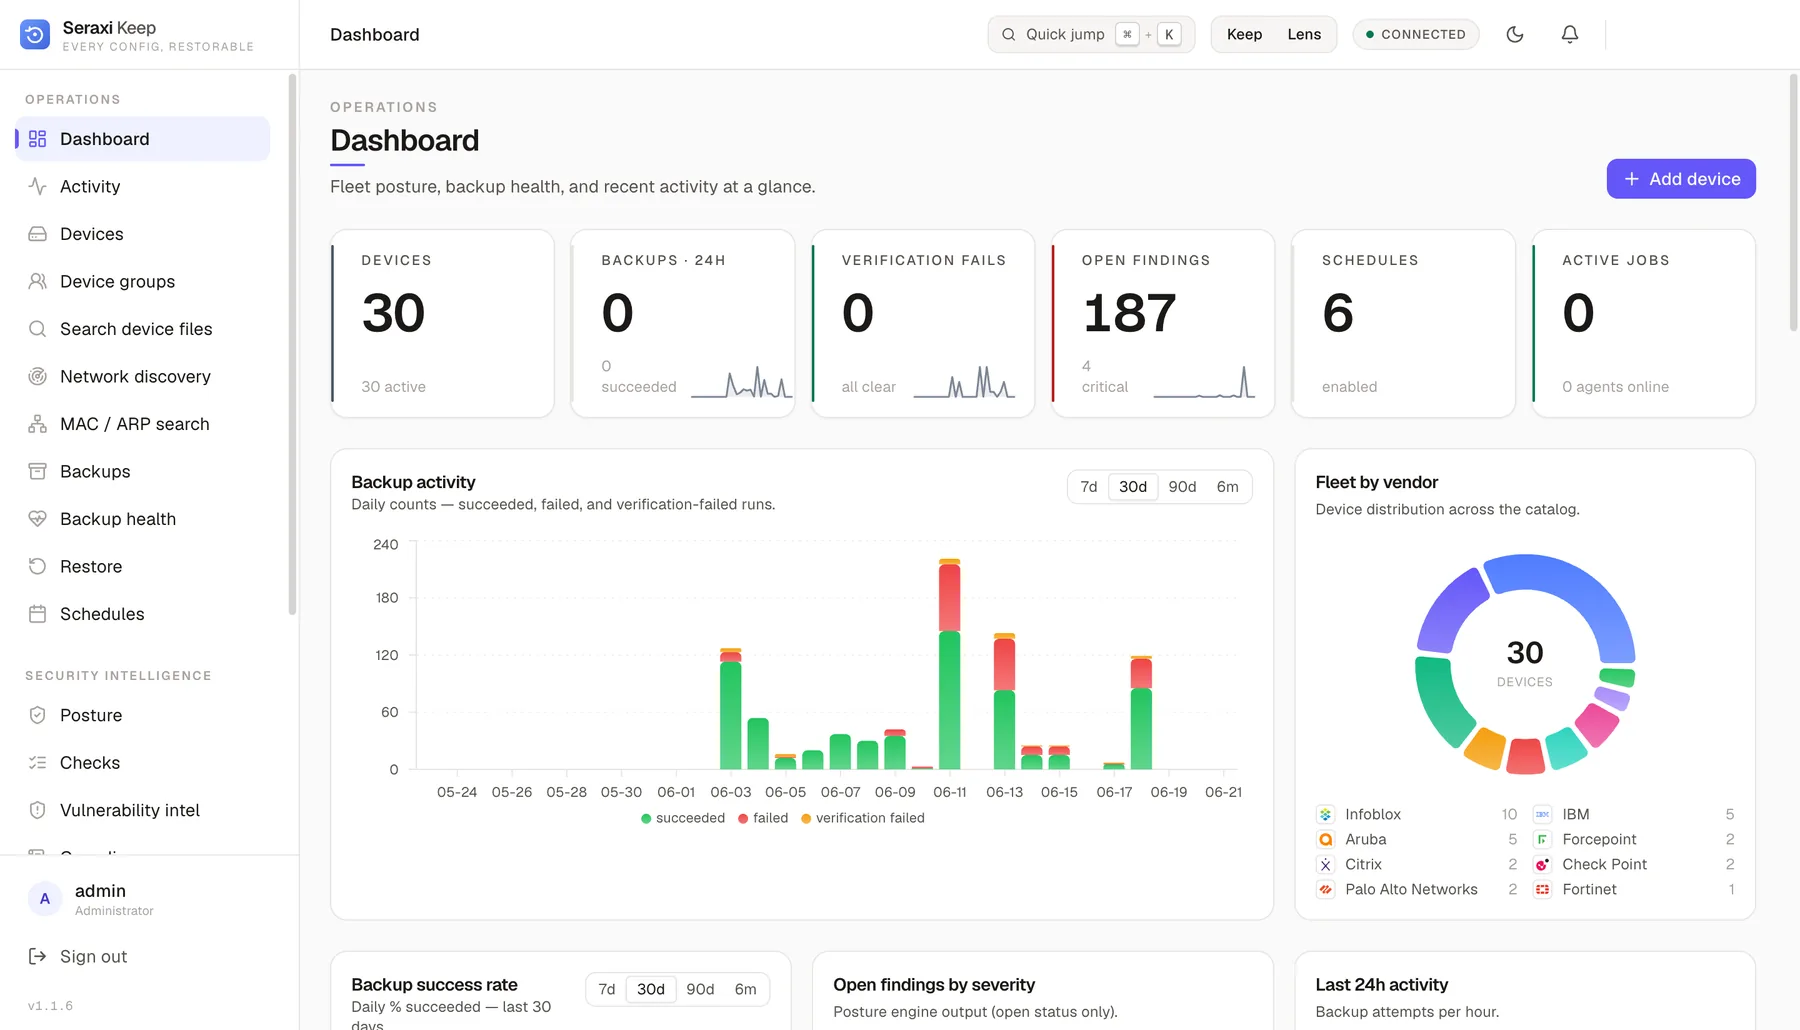
Bölüm 02 — Seraxi Trace
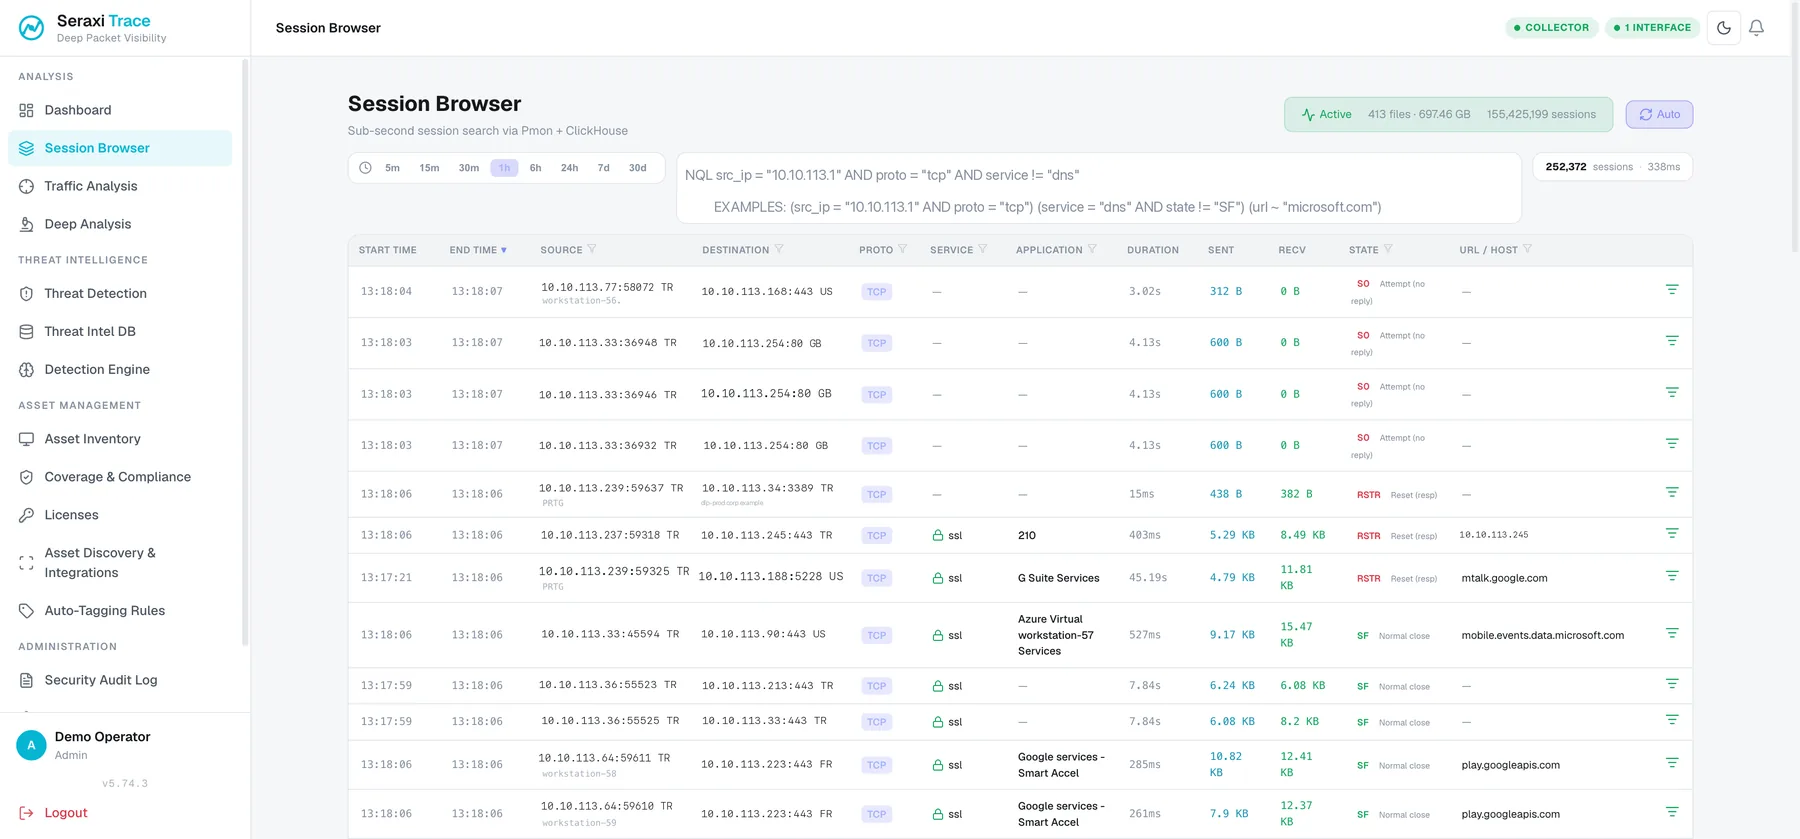
Ağ hafızası ve tehdit tespiti — tek sensör, modüler
Trace ağınızdaki ham trafiği kaydeder; böylece bir soruşturma asla firewall'un accept/deny loguna bağlı kalmaz. Makine öğrenmesi ve yerinde çalışan gerçek bir yapay zekâyla tehditleri tespit eder ve aynı görünürlüğü OT ağlarına taşır — Modbus, DNP3, IEC 104, OPC UA ve arkalarındaki PLC'ler. Altında, trafikten kurulan canlı bir varlık envanteri. Tek appliance; Analysis, TDS ve Assets modül olarak — OT için Seraxi Relay.
Modüller
- Trace Analysis Ağ hafızası
- Trace TDS Threat Detection System
- Seraxi Relay OT güvenliği · Trace üzerine kurulu
- Trace Assets Trafikten varlık envanteri
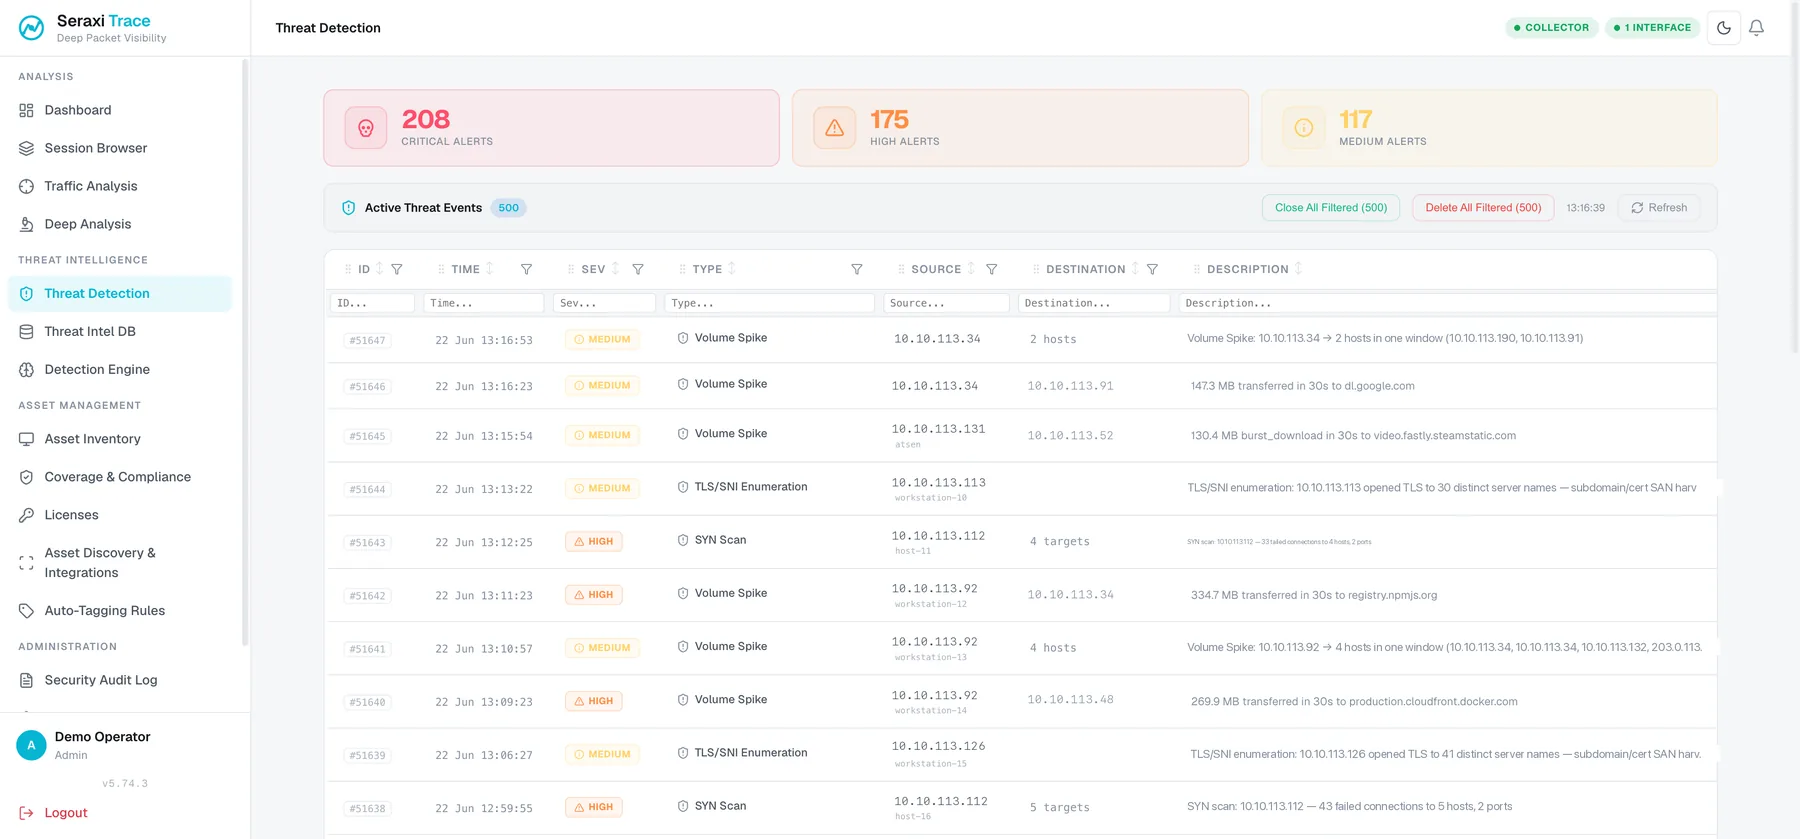
Neyi yanıtlar
- Dün gece bir saldırı olduğundan şüpheleniyoruz. Elimizde gerçekte ne var?
- Paketler. Trace Analysis o saatin ham trafiğini yeniden oynatır — yalnızca accept ya da deny diyen bir firewall logunu değil.
- Ağda bir şey kimsenin tanımadığı bir alan adıyla mı konuşuyor?
- Trace TDS davranışı canlı trafikte ML ve yerinde çalışan yapay zekâyla işaretler ve kararın arkasındaki paketleri gösterir.
Bölüm 03 — Seraxi Relay
Prosese hiç dokunmayan OT güvenliği
Seraxi Relay, Trace sensörü üzerine kurulu OT güvenliğidir. Endüstriyel ağları pasif dinler; PLC, RTU, HMI ve SCADA sunucularını trafikten tanır, Purdue modeline yerleştirir ve kontrol trafiğinin kendisini izler — Modbus, DNP3, IEC 104, IEC 61850, OPC UA, PROFINET, EtherNet/IP, S7comm — prosesiniz için normalin ne olduğunu öğrenen, yerinde çalışan bir yapay zekâyla.
Yetenekler
- Pasif protokol çözümleme
- Purdue varlık haritası
- Kontrol trafiği referansı
- IT / OT sınırı izleme
Neyi yanıtlar
- Bir PLC bir iş istasyonundan yazma aldı. Bu olması gereken bir şey miydi?
- Relay Purdue seviyesini, protokolü ve bakım penceresini bilir; yazma saniyeler içinde işaretlenir ve paketler saklanır.
- Tesis ağında gerçekte ne var — her PLC, RTU, HMI?
- Trafikten pasif keşif: 50'den fazla cihaz türü için üretici, model, firmware ve protokol; Purdue modeline otomatik yerleşir.
Bölüm 04 — Seraxi Lens
Dış + iç saldırı yüzeyi, tek grafikte
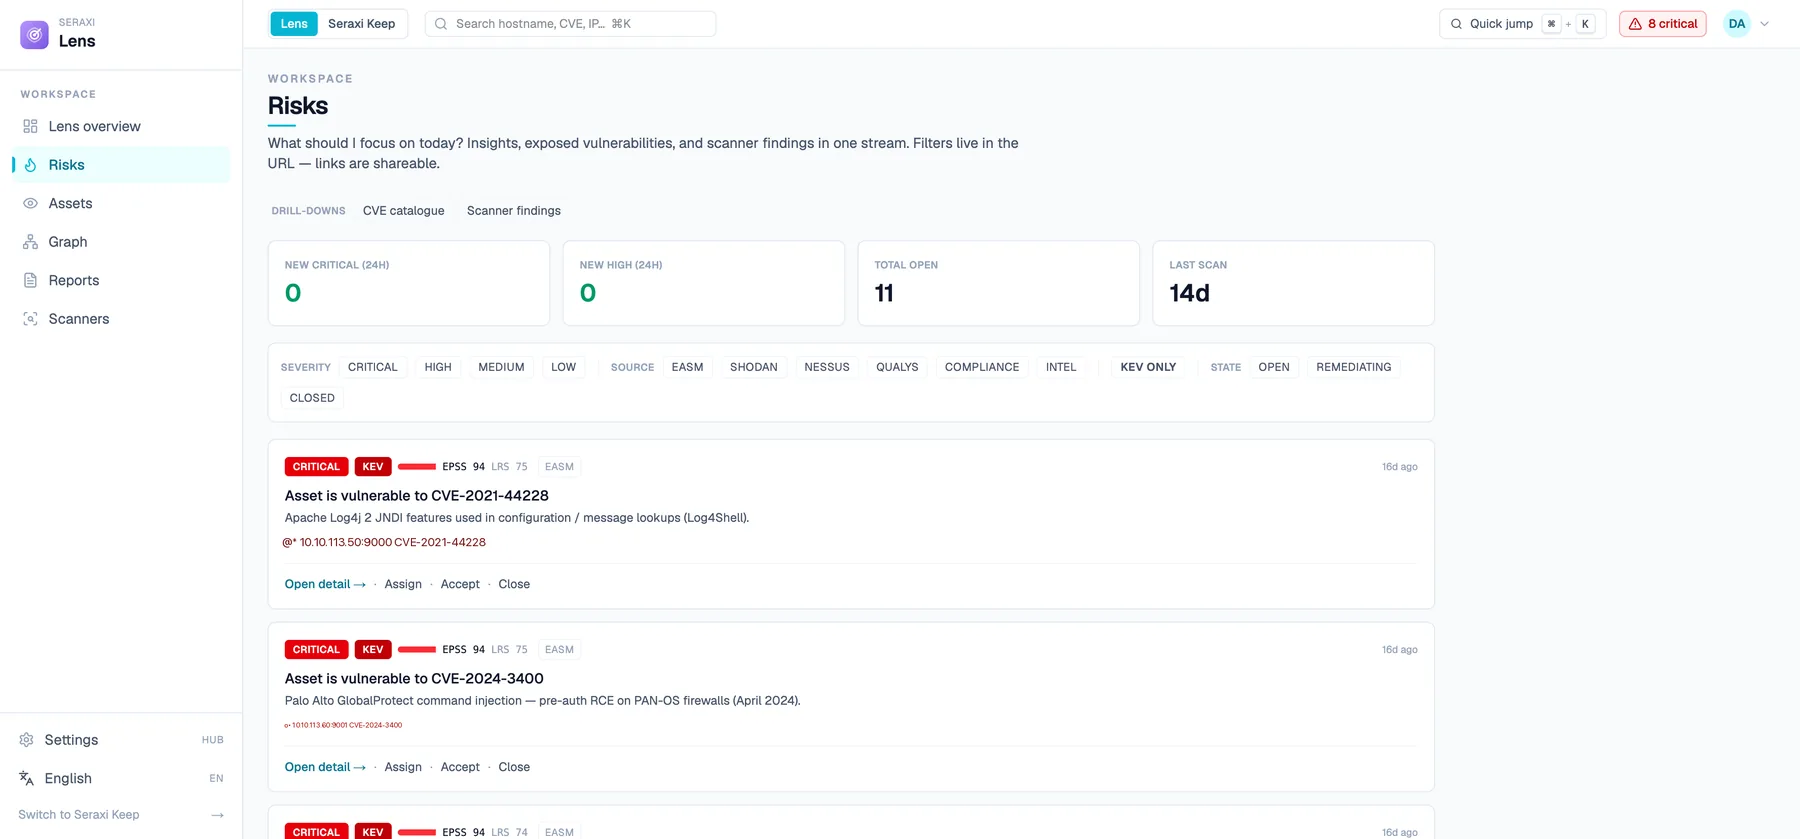
Lens, internetin gördüğü açık bir portun arkasındaki tam o iç uygulamaya nasıl ulaştığını gösterir — dışarıdan içeriye uzanan yolun tamamı, tek bir canlı güvenlik grafiğinde. Kendi dış tarayıcısı dahil eksiksiz bir EASM platformu olarak hâlihazırda kullandığınız tarayıcıları tek tabloda birleştirir, her şeyi tek bir Lens Risk Puanıyla puanlar ve kimsenin kaydetmediği gölge yapay zekâyı açığa çıkarır.
Yetenekler
- Dışarıdan içeriye yol haritası
- Eksiksiz EASM, dahili tarayıcı
- Tarayıcılarınızı birleştirir
- Yapay zekâ & gölge-YZ maruziyeti
Neyi yanıtlar
- İnternet 8443 portunu açık görüyor. Arkasında hangi iç uygulama var?
- Lens açık porttan tam o servise giden yolu tek grafikte çizer.
- Biri bir LLM sunucusu ayağa kaldırdı. Dışarıya açık mı?
- Lens yerinde çalışan model ve MCP sunucularını keşfeder, kimlik doğrulamasız olanları işaretler.
Kapsam
Kullandığınız üreticiler. Hesap verdiğiniz çerçeveler.
Üreticiye özel konnektörler, ekran kazıma yok. Kontroller denetçilerinizin sorduğu çerçevelere eşlenir — eşleme, sertifikasyon iddiası değil.
Üreticiler & platformlar
- Firewall & NGFW
- Palo Alto · Fortinet · Check Point · Cisco ASA / FTD
- Routing & switching
- Cisco IOS / NX-OS · Juniper Junos · Arista EOS · MikroTik
- SIEM & SOAR
- Splunk · QRadar · Sentinel · Cortex XSOAR
- Load balancer & ADC
- F5 BIG-IP · Citrix ADC · HAProxy · NGINX
- Ağ sensörleri
- SPAN / TAP · ERSPAN / GRE · NetFlow / IPFIX · PCAP içe aktarma
- Saldırı yüzeyi
- Public DNS · Sertifika şeffaflığı · WHOIS / RDAP · Port & servis taraması
Çerçeveler & regülasyonlar
- ISO 27001
- PCI DSS
- BDDK
- KVKK
- NIS2
- DORA
- NIST CSF
- CIS Benchmarks
- IEC 62443
Üreticinizi göremiyor musunuz? Yeni konnektörler sürekli ekleniyor — entegrasyon modeli genişlemek için tasarlandı.
Platform mimarisi
Üç ayrı araç değil, tek platform.
Seraxi; yakalama, yapılandırma ve maruziyet arasında tek kimlik modeli, tek denetim izi ve tek varlık grafiği paylaşır — bir üründeki bulgu diğerlerinde bağlam olur.
Platformu keşfet01
Air-gap dostu
Sıfır giden internetle tamamen on-prem çalışır — lisans, tehdit beslemeleri ve yapay zekânın tümü ağ sınırlarınız içinde çözülür. Siz demedikçe cihazdan veri çıkmaz.
02
Üreticiye özel
Her cihazın kendi yedekleme ve telemetri yolunu konuşur — kırılgan ekran kazıma yok.
03
Önce denetim
Her ayrıcalıklı işlem loglanır, imzalanır ve dışa aktarılabilir.
04
Operatör sınıfı
Güvenlik operasyonu için: hızlı, betiklenebilir ve durum konusunda dürüst.
Seraxi hızla devreye alınacak ve uzun süre kullanılacak şekilde tasarlandı — altı aylık bir entegrasyon projesi değil.
Bir günde kurun. Yıllarca işletin.
-
01
Kur
Donanımı yerinde (on-prem) ya da air-gap kurun. Dağıtılacak ajan yok, ağ sınırlarınızdan çıkan veri yok.
-
02
Bağla
Seraxi'yi filonuza ve yüzeyinize yönlendirin. Üreticiye özel konnektörler gerisini halleder — yedekleme, yakalama, keşif.
-
03
İşlet
Tek kimlik modeli, tek denetim izi, tek varlık grafiği. Bir üründeki bulgu, diğerlerinde bağlamdır.
Sık sorulanlar
Seraxi bağımsız bir güvenlik-altyapısı şirketidir. Güvenlik ekiplerinin gününü gerçekten üzerine kurduğu o gösterişsiz, yük taşıyan araçları üretiriz — kurumsal ve bankacılık ortamlarının talep ettiği titizlikle.
Seraxi on-prem çalışır mı? +
Evet — tamamen. Platform kendi donanımınızda, air-gap ortamlar dahil çalışacak şekilde tasarlandı. Siz açıkça dışa aktarmadıkça hiçbir yedek, yakalama veya keşif verisi ağınızın sınırlarından çıkmaz.
Seraxi yapay zekâ kullanıyor mu — ve nerede çalışıyor? +
Evet, hem de sizin koşullarınızda. Lens, açık yapay zekâ servislerini keşfedip değerlendirmek ve zafiyetleri triyaj etmek için yapay zekâ kullanır; Trace günlük dille soruşturma sorularını yanıtlar. Kritik nokta: dil modeli (LLM) kendi donanımınızda yerinde çalışır — istemler ve veri ağ sınırlarınızdan hiç çıkmaz.
Üç ürünü de almak zorunda mıyım? +
Hayır. Trace, Keep ve Lens bağımsızdır. Bir, iki ya da üçünü de çalıştırın — tek platformu paylaştıkları için sonradan ürün eklemek sahip olduğunuz resmi zenginleştirir.
Mevcut üreticilerimi nasıl ele alıyor? +
Üreticiye özel olarak. Keep her cihazın kendi yedekleme yolunu konuşur; Trace sensörlerinizi alır; Lens gerçek dış ayak izinizi haritalar. Kırılgan ekran kazıma yok.
Kurulum ne kadar sürer? +
Altı aylık bir entegrasyon projesi değil, günler. Cihaz on-prem ya da air-gap ayağa kalkar, üreticiye özel konnektörler keşfi yapar ve filonuza dağıtılacak ajan yoktur.
SIEM, SOAR ve çağrı yönetimiyle entegre olur mu? +
Evet. Seraxi zaten çalıştırdığınız yığını beslemek için kuruldu — bulgular, denetim olayları ve korelasyonlu olaylar SIEM/SOAR ve çağrı yönetimi akışlarınıza dışa aktarılır.
Seraxi nasıl lisanslanır? +
Ürün bazında, gerçekten çalıştırdığınız ölçeğe göre — Keep için filo boyutu, Trace için yakalama kapasitesi, Lens için saldırı yüzeyi — bağımsız ya da paket. Ortamınıza göre fiyat için satışla görüşün.
Regüle ortamlar için mi yapıldı? +
Tam olarak onun için. Her ayrıcalıklı işlem denetim için loglanır, imzalanır ve dışa aktarılır — kurumsal ve bankacılık ortamlarının gerektirdiği titizlik.
Demo talep et
Seraxi'yi kendi ortamında gör.
Teknik bir tur planla. Trace, Keep ve Lens'i filona eşleyip gerçek bir yedek, yakalama ve maruziyet resmi gösterelim — slayt değil.
Müşteriler
Seraxi'yi zaten kullanıyor musunuz?
Müşteri portalinde ürün indirmeleri, kurulum ve yönetici kılavuzları, sürüm notları ve destek bulunur.
- Ürün indirmeleri (OVA)
- Kurulum & yönetici kılavuzları
- Sürüm notları
- Destek