Ağ hafızası ve tehdit tespiti — tek sensör, modüler
Trace ağınızdaki ham trafiği kaydeder; böylece bir soruşturma asla firewall'un accept/deny loguna bağlı kalmaz. Makine öğrenmesi ve yerinde çalışan gerçek bir yapay zekâyla tehditleri tespit eder ve aynı görünürlüğü OT ağlarına taşır — Modbus, DNP3, IEC 104, OPC UA ve arkalarındaki PLC'ler. Altında, trafikten kurulan canlı bir varlık envanteri. Tek appliance; Analysis, TDS ve Assets modül olarak — OT için Seraxi Relay.
OT segmenti · Purdue · Seraxi Relay
L3 → L1 · sınır geçişi
TDS olay akışı
- 13:16:53 HIGH Modbus write · FC16 eng-ws-12 → PLC-07 (S7-1500) · outside change window
- 13:16:41 MED DNS tunnelling host-11 → *.sync-cdn.example · entropy 4.7
- 13:16:22 CRIT C2 beacon 192.168.40.23 → external · TLS 443 · 60s period
- 13:15:58 INFO Yeni OT varlığı Rockwell CompactLogix · L1 · EtherNet/IP
- 13:15:30 MED Lateral movement SMB admin share · 192.168.12.7 → 3 hosts
Karar: Mühendislik iş istasyonundan PLC-07'ye yetkisiz Modbus yazma. 3 sinyal birleşti: IDS kuralı (FC16), davranışsal ML sapması, Purdue sınır geçişi L3→L1.
Neyi yanıtlar
Trafikten karara
Dün gece bir saldırı olduğundan şüpheleniyorsunuz. Bugün elinizdeki tek kanıt accept ya da deny diyen bir firewall logu. Trace elinizdekini değiştirir: Analysis paketlerin kendisini tutar; o saati yeniden oynatır ya da PCAP'i olay müdahale ekibine verirsiniz. TDS aynı trafiği statik ve dinamik ML tespitiyle ve kapalı bir ağ içinde kurumunuza özel tehdit modelini öğrenen, yerinde çalışan bir yapay zekâyla izler — istediğinizde üstüne küresel tehdit istihbaratı eklenir. Seraxi Relay aynısını üretim sahasında yapar: endüstriyel protokolleri doğal olarak konuşur ve varlıkları Purdue modeline yerleştirir.
- Dün gece bir saldırı olduğundan şüpheleniyoruz. Elimizde gerçekte ne var?
- Paketler. Trace Analysis o saatin ham trafiğini yeniden oynatır — yalnızca accept ya da deny diyen bir firewall logunu değil.
- Ağda bir şey kimsenin tanımadığı bir alan adıyla mı konuşuyor?
- Trace TDS davranışı canlı trafikte ML ve yerinde çalışan yapay zekâyla işaretler ve kararın arkasındaki paketleri gösterir.
- Bir PLC daha önce hiç konuşmadığı bir iş istasyonuyla konuşmaya başladı. Normal mi?
- Trace OT Purdue seviyesini ve protokolü bilir; sapma işaretlenir, ham veri bir tık uzaktadır.
- Kanıtı olay müdahale ekibine ya da bir düzenleyiciye verebilir miyiz?
- Söz konusu zaman aralığının PCAP'ini zaman damgalarıyla dışa aktarın.
Dört modül, tek appliance
Analysis · TDS · Seraxi Relay · Assets
Analysis, TDS ve Assets aynı sensörün modülleridir; Seraxi Relay ise onun üzerine kurulu OT ürünü. Biriyle başlayın; diğerleri yeni donanım gerektirmeden açılır.
01 — Ağ hafızası
Trace Analysis
Aynalanan trafiğinizin tam doğrulukta, indeksli ve haftalarca aranabilir kaydı. Dün geceki saldırıdan şüphelendiğinizde bakılacak tek yer artık firewall'un accept/deny logu değil: ham trafiği Trace Analysis üzerinde yeniden oynatın ya da PCAP dosyasını olay müdahale ekibinize verin.
- SPAN / TAP üzerinde hat hızında yakalama — kayıpsız, zaman damgalı, indeksli
- Haftalar sonra herhangi bir dakikayı yeniden oynatın: özet değil, paketler
- Olay müdahale, hukuk ve düzenleyiciler için PCAP kanıtı dışa aktarımı
- OT olayları için ham veri incelemesi
02 — Threat Detection System
Trace TDS
Makine öğrenmesi ve yerinde çalışan gerçek bir yapay zekâyla desteklenen statik ve dinamik tespit. TDS kapalı bir ağ içinde, gerçek zamanlı olarak kurumunuza özel bir tehdit modeli öğrenir — izin verdiğinizde üstüne Seraxi'nin küresel tehdit istihbaratını ekler.
- Canlı trafik üzerinde ağınıza göre ayarlanmış davranışsal ML
- Statik tespit: imzalar, IOC'ler, yükler üzerinde YARA
- Yerinde çalışan yapay zekâ analisti — istemler ve veri appliance'tan çıkmaz
- Küresel tehdit istihbaratı beslemesi; isteğe bağlı, air-gap ortama taşınabilir
03 — OT güvenliği · Trace üzerine kurulu
Seraxi Relay
OT ağları için Purdue seviyesine göre düzenlenmiş pasif görünürlük ve yapay zekâ destekli tehdit analizi. Relay aynı sensör üzerinde çalışır, endüstriyel protokolleri doğal olarak anlar; PLC, RTU, HMI ve SCADA varlıklarını trafikten tanır — ajan yok, prosese etki yok. Kendi sayfası var; çünkü alıcısı SOC değil, tesis.
- Protokoller: Modbus/TCP, DNP3, IEC 60870-5-104, IEC 61850 (GOOSE / MMS), OPC UA, PROFINET, EtherNet/IP (CIP), S7comm, BACnet
- Üreticiler: Siemens, Schneider Electric, Rockwell Automation, ABB, Honeywell, Emerson, Mitsubishi Electric, Omron, GE Vernova, Yokogawa, Phoenix Contact, Beckhoff, Hitachi Energy
- Purdue modeli varlık haritası ve IT/OT sınırı izleme
- Kritik bir şey olduğunda ham veri Trace Analysis'te
04 — Trafikten varlık envanteri
Trace Assets
Ağda gerçekten konuşan her sunucu, servis ve cihaz; pasif olarak keşfedilir ve zaten kullandığınız kaynaklarla zenginleştirilir — Active Directory, uç nokta yönetimi, Infoblox, CMDB. Kapsam ve uyumluluk görünümleri neyin izlendiğini, neyin izlenmediğini ve nedenini gösterir.
- Pasif varlık envanteri — IT, IoT ve OT — otomatik etiketleme kurallarıyla
- Keşif & entegrasyonlar: AD, EDR/uç nokta yönetimi, Infoblox, CMDB
- Kapsam & uyumluluk: hangi segment ve varlıklar gerçekten izleniyor
- Aynı envanter TDS kararlarını, OT haritalarını ve Analysis aramalarını besler
Farkı ne
Trace TDS, bulut öncelikli NDR'a karşı
Ekipler Trace TDS'i bulut öncelikli ağ tespit platformlarıyla birlikte değerlendiriyor. Farklar özellik listesi ayrıntısı değil, yapısal.
| Trace TDS | Bulut öncelikli NDR | |
|---|---|---|
| Yapay zekâ nerede çalışır | Kendi appliance'ınızda, yerinde — air-gap dahil | Üreticinin bulutunda; sensörler metaveriyi dışarı gönderir |
| Ne saklanır | Paketler — tam doğrulukta kayıt, dışa aktarılabilir PCAP | Metaveri ve zenginleştirilmiş kayıtlar; paketler genellikle tutulmaz |
| Tehdit modeli | Kurum bazında, gerçek zamanlı, kapalı ağda öğrenilir — isteğe bağlı küresel istihbarat | Üreticinin küresel modelleri; kurumunuza göre ayar sınırlı |
| OT ağları | Doğal endüstriyel protokoller ve Purdue haritası, aynı sensör | Ayrı ürün ya da eklenti, varsa |
| Soruşturma | Karar → paketler → PCAP, tek ekranda | Karar → ticket; ham kanıt başka yerde |
| Veri egemenliği | Siz dışa aktarmadıkça hiçbir şey ağ sınırından çıkmaz | Telemetri tasarım gereği ülke dışına çıkar |
Bulut öncelikli NDR kategorisinin genel karakterizasyonu; ayrıntıları her üreticinin güncel dokümantasyonuyla doğrulayın.
İş başında gör
Her kararın arkasındaki paketler.
Analysis akışları hat hızında aranabilir bir zaman çizelgesine akıtır; TDS yanında ML sınıflandırması ve anomali skorlamasıyla ilerler. Ağa günlük dille bir soru sorun; yerinde çalışan analist sorguyu, paketleri ve korelasyonlu kararı döndürsün — IT ve OT segmentlerinde aynı şekilde.
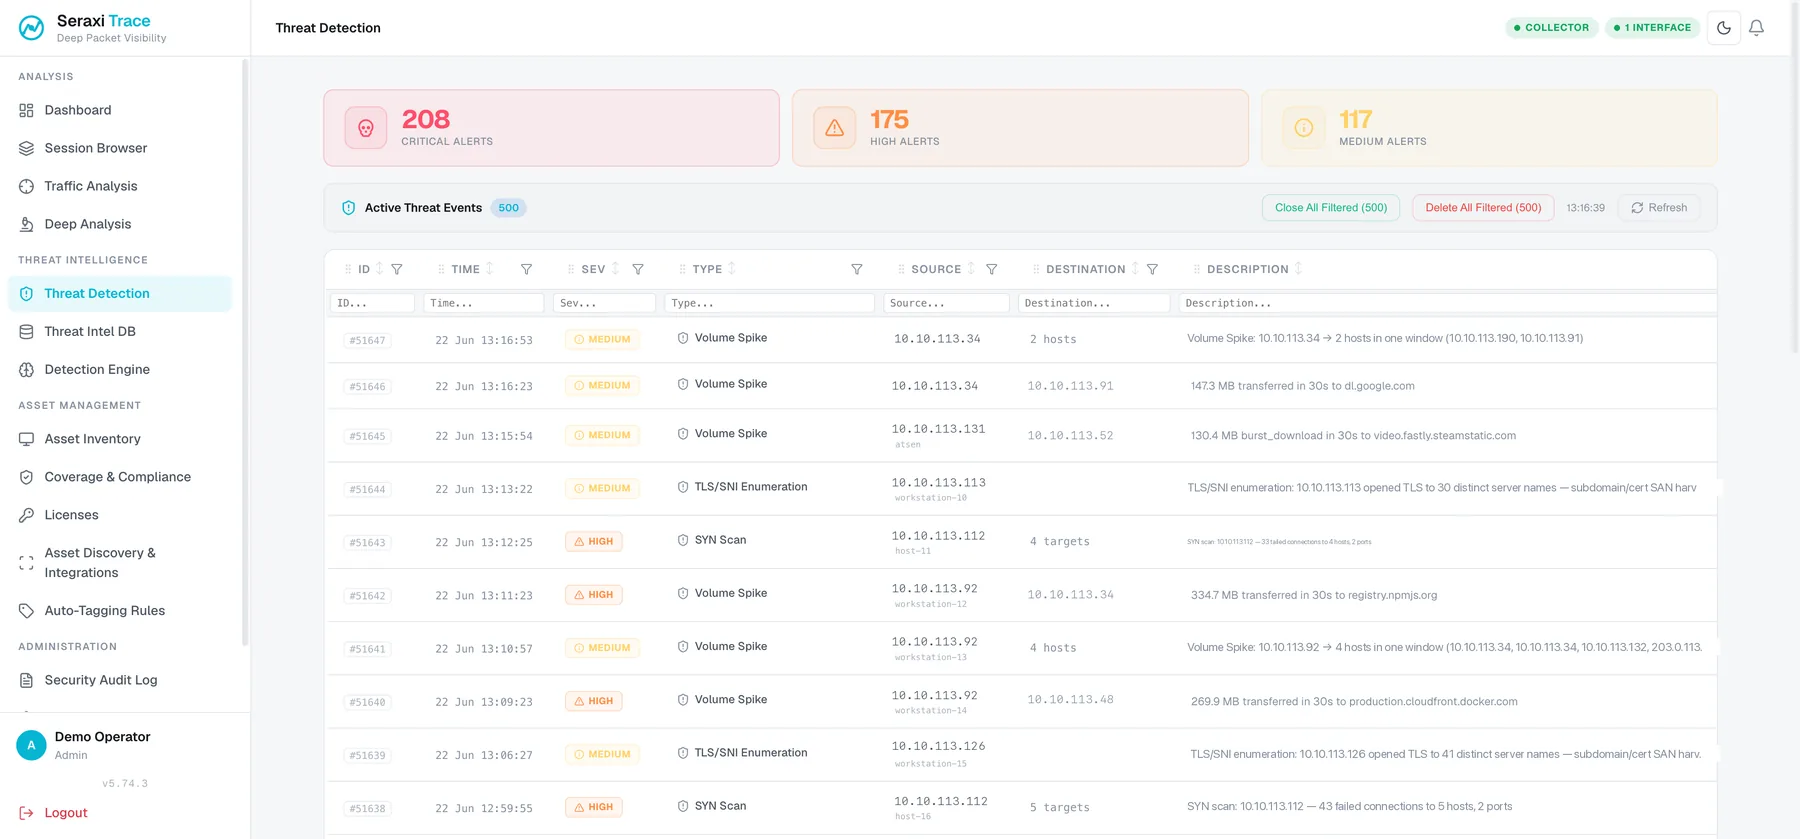
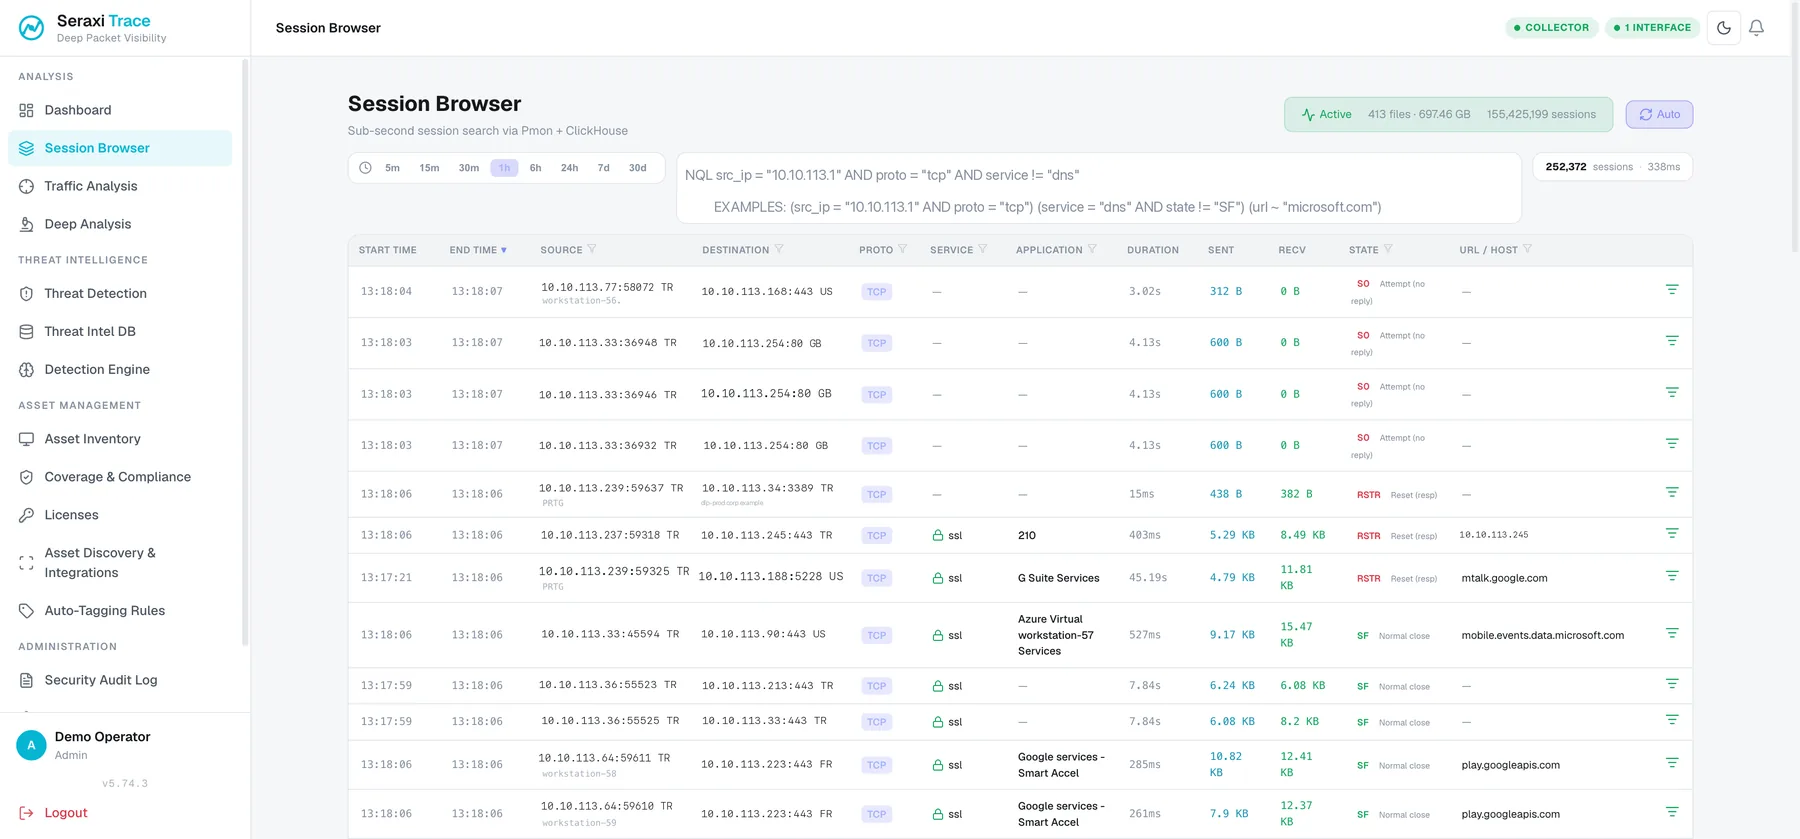
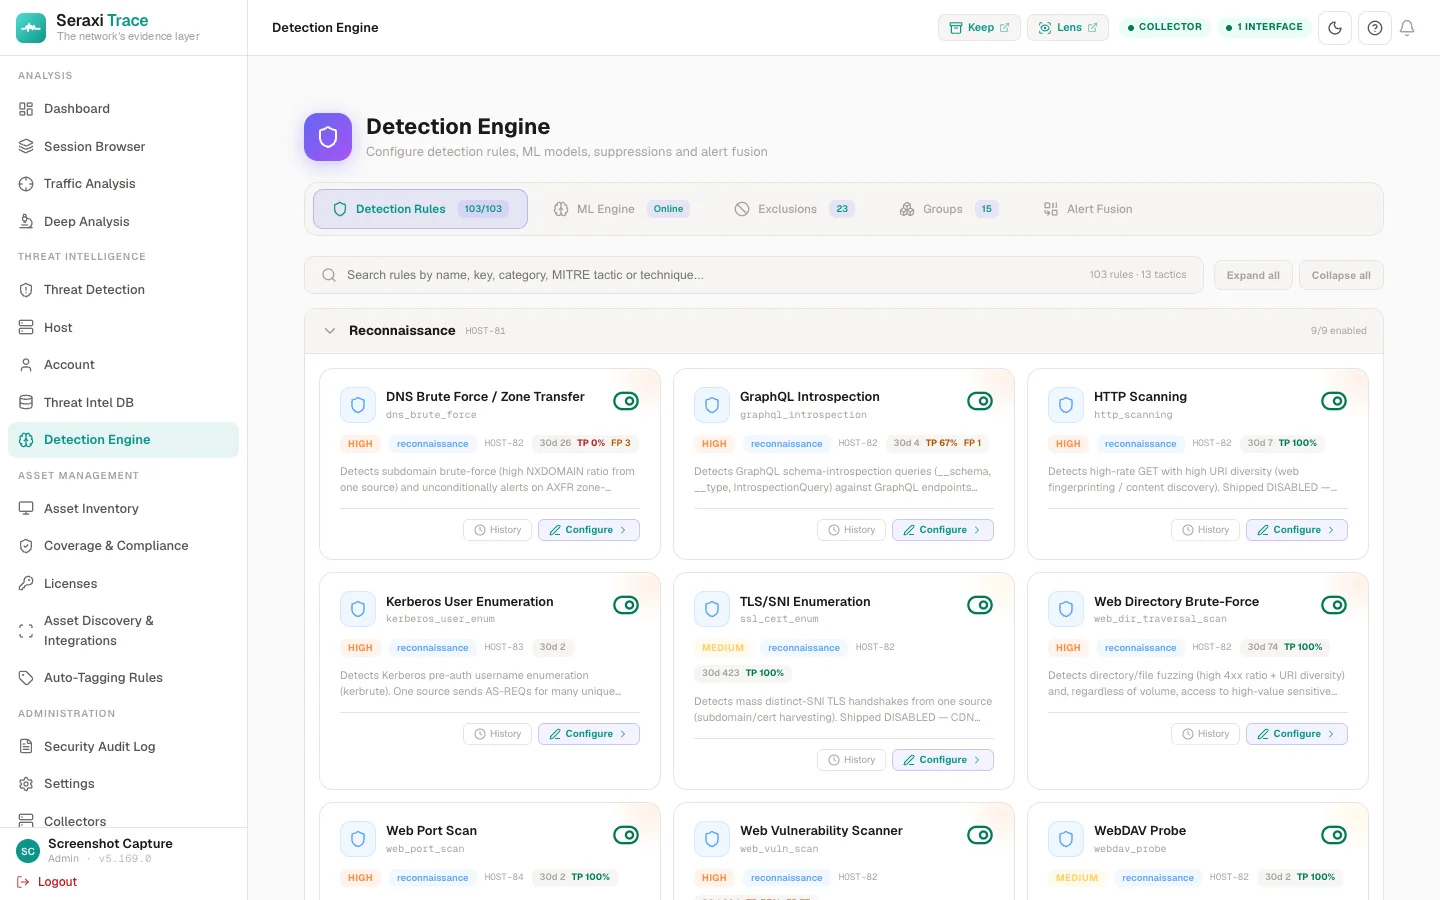
Temsili veri gösterilmektedir. Kurulumunuz tamamen kendi donanımınızda çalışır.
Ne yapar
01
Tam doğrulukta ağ hafızası
SPAN / TAP üzerindeki her paket hat hızında kaydedilir, indekslenir ve aranabilir — ham trafiği olaydan haftalar sonra dakikası dakikasına yeniden oynatın.
02
Olay müdahaleye PCAP teslimi
Söz konusu zaman aralığını zaman damgaları bozulmadan PCAP olarak dışa aktarın — IR ekibiniz, dış müdahale ekipleri, hukuk ya da bir düzenleyici için.
03
Statik + dinamik ML tespiti
Yükler üzerinde imzalar, IOC'ler ve YARA; yanında statik kuralların asla görmediğini açığa çıkaran, canlı trafik üzerinde davranışsal makine öğrenmesi.
04
Gerçek zamanlı, yerinde yapay zekâ
Appliance üzerinde çalışan bir yapay zekânın kapalı ağ içinde öğrendiği, kurumunuza özel tehdit modeli — istemler ve veri dışarı çıkmaz.
05
Küresel tehdit istihbaratı
Seraxi'nin tehdit istihbaratı beslemesi yerel modelinizin üstüne eklenir — çevrimiçi ya da air-gap sahalara çevrimdışı teslim.
06
OT protokolleri & Purdue haritası
Modbus, DNP3, IEC 104, IEC 61850, OPC UA, PROFINET, EtherNet/IP ve S7comm doğal olarak çözülür; varlıklar Purdue modeline otomatik yerleşir.
07
Trafikten varlık envanteri
Ağda konuşan her sunucu, servis ve cihazın — IT, IoT ve OT — pasif keşfi; AD, uç nokta yönetimi, Infoblox ve CMDB'nizle zenginleştirilir; kapsam ve uyumluluk görünümleriyle.
Nasıl çalışır
Trace ham trafiği kaydeder, önemli olanı tespit eder ve her kararın arkasındaki paketleri verir.
- 01
Kaydet
SPAN / TAP üzerindeki her paketi hat hızında yakalayın — kayıpsız, zaman damgalı, indeksli, haftalarca aranabilir. IT'de de OT'de de.
- 02
Tespit Et
Statik ve ML tabanlı tespit canlı trafik üzerinde çalışır; yerinde çalışan yapay zekâ sinyalleri kurumunuza göre ayarlanmış kararlara dönüştürür.
- 03
İncele
Tam o dakikayı yeniden oynatın, ağa günlük dille soru sorun ve PCAP'i kanıta ihtiyacı olan kime olursa verin.
Ekipler Trace'i neden tercih ediyor
- Dün geceki saldırıyı yalnızca accept ya da deny diyen bir firewall logundan değil, paketlerden soruşturun.
- Olay müdahale ekibine, hukuka ya da düzenleyiciye söz konusu aralığın tam PCAP'ini verin.
- Statik kurallar ve davranışsal ML ile tespit edin; kendi donanımınızda çalışan gerçek bir yapay zekâ açıklasın.
- Kapalı ağda kurumunuza özel bir tehdit modeline, üstüne küresel istihbarata sahip olun.
- PLC, RTU ve SCADA'yı Purdue modelinde, endüstriyel protokoller doğal çözülmüş halde görün.
Live capture
last 24hSeraxi platformunun parçası
Seraxi'yi kendi ortamında gör.
Teknik bir tur planla. Trace, Keep ve Lens'i filona eşleyip gerçek bir yedek, yakalama ve maruziyet resmi gösterelim — slayt değil.